Domain phantoms.de kaufen?
Wir ziehen mit dem Projekt
phantoms.de um.
Sind Sie am Kauf der Domain
phantoms.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain phantoms.de kaufen?
Wie entfernt man ein Rootkit?
Die Entfernung eines Rootkits kann schwierig sein, da es sich tief im System versteckt und oft schwer zu erkennen ist. Es wird empfohlen, spezielle Anti-Malware-Tools zu verwenden, die auf die Erkennung und Entfernung von Rootkits spezialisiert sind. Es ist auch wichtig, das Betriebssystem und alle verwendeten Programme auf dem neuesten Stand zu halten, um Sicherheitslücken zu schließen, die von Rootkits ausgenutzt werden könnten. **
Sind das Viren Rootkit-Dateien?
Es ist nicht möglich, diese Frage ohne weitere Informationen zu beantworten. Rootkits sind eine Art von Schadsoftware, die sich tief im System verstecken und Administratorrechte erlangen, um unbemerkt zu agieren. Es ist jedoch wichtig zu beachten, dass nicht alle Viren Rootkit-Dateien sind und nicht alle Rootkits Viren sind. Es hängt von der spezifischen Datei und ihrem Verhalten ab, um festzustellen, ob es sich um ein Virus oder ein Rootkit handelt. **

Ähnliche Suchbegriffe für Rootkit
Top-Angebote
Produkte zum Begriff Rootkit:
-
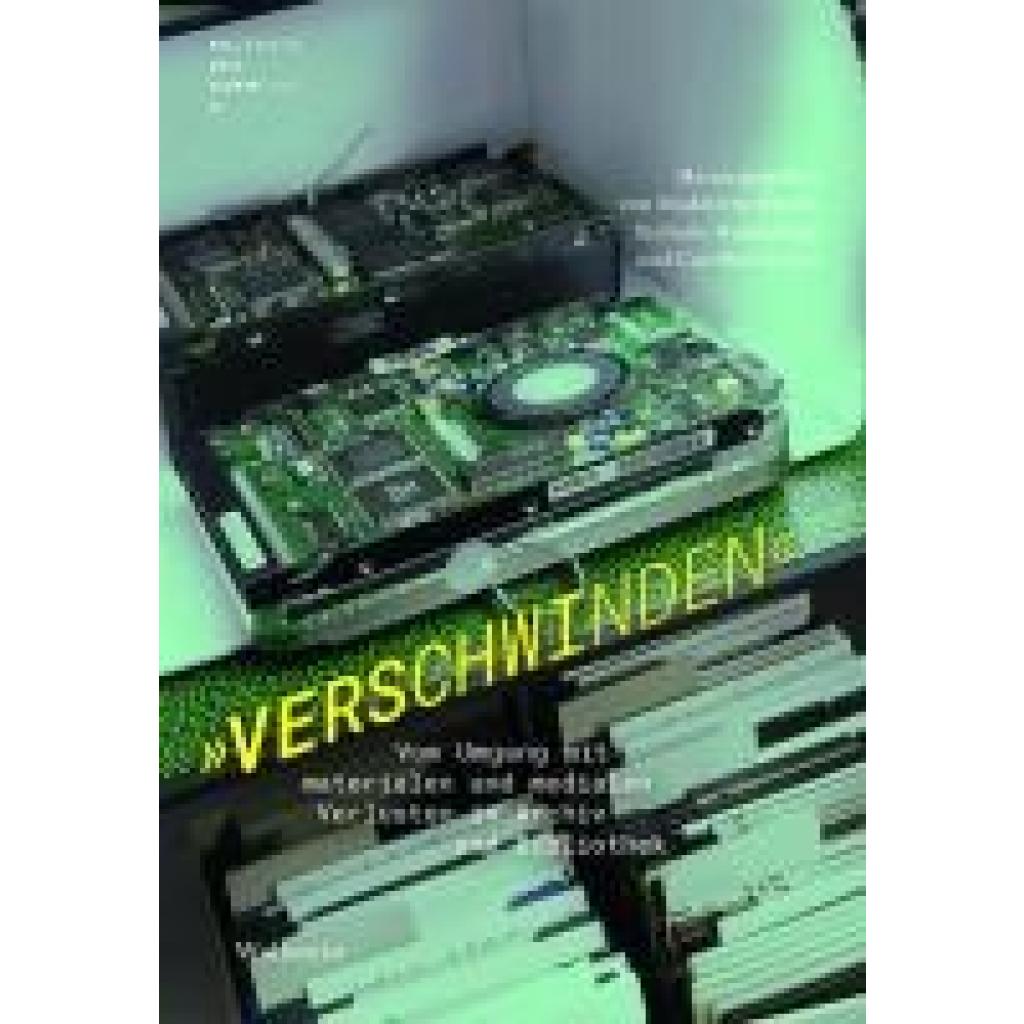
'Verschwinden''Verschwinden' , Vom Umgang mit materialen und medialen Verlusten in Archiv und Bibliothek , Sonstige > Kraftstoffversorgung , Erscheinungsjahr: 20240131, Produktform: Leinen, Titel der Reihe: Kulturen des Sammelns. Akteure, Objekte, Medien#4#, Redaktion: Brook, Madeleine~Jessen, Caroline~Hundehege, Stefanie, Seitenzahl/Blattzahl: 196, Abbildungen: ca. 8, Themenüberschrift: LANGUAGE ARTS & DISCIPLINES / Library & Information Science / Archives & Special Libraries, Keyword: Franz Kafka; Goethe; Manuskripte; Märchen; Novalis-Nachlass; Peter Burschel; Provenienz-Cluster; Rekonstruktion; digitale Methoden, Fachschema: Achtzehntes Jahrhundert~Neunzehntes Jahrhundert~Zwanzigstes Jahrhundert~Komparatistik~Literaturwissenschaft (vergleichende)~Sprachwissenschaft / Komparatistik~Vergleichende Literatur- u. Sprachwissenschaft, Fachkategorie: Vergleichende Literaturwissenschaft, Zeitraum: 18. Jahrhundert (1700 bis 1799 n. Chr.)~19. Jahrhundert (1800 bis 1899 n. Chr.)~20. Jahrhundert (1900 bis 1999 n. Chr.), Warengruppe: HC/Geschichte/Sonstiges, Fachkategorie: Sozial- und Kulturgeschichte, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Wallstein Verlag GmbH, Verlag: Wallstein Verlag GmbH, Verlag: Wallstein-Verlag GmbH Verlag und Werbung, Länge: 235, Breite: 162, Höhe: 19, Gewicht: 440, Produktform: Gebunden, Genre: Geisteswissenschaften/Kunst/Musik, Genre: Geisteswissenschaften/Kunst/Musik,38,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Warum verweigern Dateien den Zugriff auf Rootkit- und Virenprüfung?
Dateien können den Zugriff auf Rootkit- und Virenprüfung aus verschiedenen Gründen verweigern. Ein möglicher Grund ist, dass die Datei von einem Rootkit oder Virus manipuliert wurde, um seine Entdeckung zu verhindern. Ein weiterer Grund könnte sein, dass die Datei durch eine Verschlüsselung oder andere Sicherheitsmechanismen geschützt ist, die den Zugriff auf sie erschweren oder verhindern. In einigen Fällen kann es auch sein, dass die Datei von einem legitimen Programm oder Systemprozess verwendet wird und daher nicht von der Prüfung erfasst werden kann. **
-
Was ist der Unterschied zwischen einer Backdoor und einem Rootkit?
Eine Backdoor ist eine Schwachstelle in einem Computersystem, die es einem Angreifer ermöglicht, unbefugten Zugriff zu erhalten. Ein Rootkit hingegen ist eine Art von Malware, die es einem Angreifer ermöglicht, Administratorrechte auf einem infizierten System zu erlangen und diese zu verbergen. Während eine Backdoor eine spezifische Schwachstelle ausnutzt, um Zugriff zu erhalten, ist ein Rootkit eine Art von Malware, die es einem Angreifer ermöglicht, das System zu kontrollieren und zu manipulieren. **
-
Kann ein Virus, Trojaner, Keylogger, Bug, Rootkit oder sonst irgendetwas eine Neuinstallation überleben?
Ja, es ist möglich, dass ein Virus, Trojaner, Keylogger, Bug, Rootkit oder eine andere Art von Malware eine Neuinstallation überlebt. Dies kann geschehen, wenn die Malware in der Firmware des Geräts eingebettet ist oder sich in einem anderen Bereich des Systems versteckt, der bei einer Neuinstallation nicht berührt wird. Um sicherzustellen, dass das System vollständig gereinigt ist, ist es ratsam, eine umfassende Sicherheitsüberprüfung durchzuführen und gegebenenfalls spezialisierte Tools oder professionelle Hilfe in Anspruch zu nehmen. **
-
Wie wird die Tarnung und Unsichtbarkeit bei Stealth-Technologien umgesetzt?
Stealth-Technologien nutzen verschiedene Methoden wie Tarnung, Absorption von Radarwellen und Formgebung, um die Erkennung durch feindliche Sensoren zu minimieren. Durch spezielle Materialien, Beschichtungen und Formen wird das Radar zurückgestreut oder absorbiert, was die Signatur des Objekts verringert. Zudem können elektronische Gegenmaßnahmen eingesetzt werden, um die Ortung durch feindliche Radarsysteme zu stören. **
Wie wirkt sich ein Tarnanzug auf die Tarnung und Unsichtbarkeit im Gelände aus?
Ein Tarnanzug kann die Tarnung im Gelände verbessern, indem er die Konturen des Körpers bricht und die Farben an die Umgebung anpasst. Dadurch wird es schwieriger, vom Gegner entdeckt zu werden. Allerdings ist ein Tarnanzug keine Garantie für absolute Unsichtbarkeit und sollte mit anderen Tarnungstechniken kombiniert werden. **
Was ist das Geheimnis hinter dem Verschwinden der alten Schatzkarte?
Das Geheimnis hinter dem Verschwinden der alten Schatzkarte liegt in der Gier eines Schatzsuchers, der die Karte gestohlen hat, um den Schatz alleine zu finden. Er hat die Karte versteckt, um seine Konkurrenten auszuschalten und den Schatz für sich zu behalten. Letztendlich wird die Karte jedoch von einem mutigen Abenteurer entdeckt, der den Schatz findet und gerecht aufteilt. **
Top-Angebote
Produkte zum Begriff Rootkit:
-
Analyse der automatisierten Rootkit-Erkennungsmethoden, Taschenbuch von Eugene Chuvyrov, Verlag Unser Wissen, 978-620-4-84999-7Analyse Der Automatisierten Rootkit-erkennungsmethoden, Taschenbuch Von Eugene Chuvyrov, Verlag Unser Wissen, 978-620-4-84999-7, Seitenanzahl: 9649,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
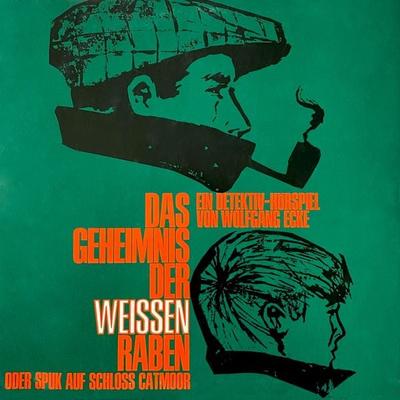
Perry Clifton, Das Geheimnis der weißen Raben oder Spuk auf Schloss Catmoor - Wolfgang Ecke, Audio, 4260507202659Perry Clifton, Das Geheimnis Der Weißen Raben Oder Spuk Auf Schloss Catmoor Von Wolfgang Ecke, All Ears Gmbh, Sprecher: Günter Schmitz,ludwig Thiesen,thomas Rosengarten,harry Kalenberg,gert Keller, Sprache: Deutsch4,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
'Verschwinden''Verschwinden' , Vom Umgang mit materialen und medialen Verlusten in Archiv und Bibliothek , Sonstige > Kraftstoffversorgung , Erscheinungsjahr: 20240131, Produktform: Leinen, Titel der Reihe: Kulturen des Sammelns. Akteure, Objekte, Medien#4#, Redaktion: Brook, Madeleine~Jessen, Caroline~Hundehege, Stefanie, Seitenzahl/Blattzahl: 196, Abbildungen: ca. 8, Themenüberschrift: LANGUAGE ARTS & DISCIPLINES / Library & Information Science / Archives & Special Libraries, Keyword: Franz Kafka; Goethe; Manuskripte; Märchen; Novalis-Nachlass; Peter Burschel; Provenienz-Cluster; Rekonstruktion; digitale Methoden, Fachschema: Achtzehntes Jahrhundert~Neunzehntes Jahrhundert~Zwanzigstes Jahrhundert~Komparatistik~Literaturwissenschaft (vergleichende)~Sprachwissenschaft / Komparatistik~Vergleichende Literatur- u. Sprachwissenschaft, Fachkategorie: Vergleichende Literaturwissenschaft, Zeitraum: 18. Jahrhundert (1700 bis 1799 n. Chr.)~19. Jahrhundert (1800 bis 1899 n. Chr.)~20. Jahrhundert (1900 bis 1999 n. Chr.), Warengruppe: HC/Geschichte/Sonstiges, Fachkategorie: Sozial- und Kulturgeschichte, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Wallstein Verlag GmbH, Verlag: Wallstein Verlag GmbH, Verlag: Wallstein-Verlag GmbH Verlag und Werbung, Länge: 235, Breite: 162, Höhe: 19, Gewicht: 440, Produktform: Gebunden, Genre: Geisteswissenschaften/Kunst/Musik, Genre: Geisteswissenschaften/Kunst/Musik,38,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie entfernt man ein Rootkit?
Die Entfernung eines Rootkits kann schwierig sein, da es sich tief im System versteckt und oft schwer zu erkennen ist. Es wird empfohlen, spezielle Anti-Malware-Tools zu verwenden, die auf die Erkennung und Entfernung von Rootkits spezialisiert sind. Es ist auch wichtig, das Betriebssystem und alle verwendeten Programme auf dem neuesten Stand zu halten, um Sicherheitslücken zu schließen, die von Rootkits ausgenutzt werden könnten. **
-
Sind das Viren Rootkit-Dateien?
Es ist nicht möglich, diese Frage ohne weitere Informationen zu beantworten. Rootkits sind eine Art von Schadsoftware, die sich tief im System verstecken und Administratorrechte erlangen, um unbemerkt zu agieren. Es ist jedoch wichtig zu beachten, dass nicht alle Viren Rootkit-Dateien sind und nicht alle Rootkits Viren sind. Es hängt von der spezifischen Datei und ihrem Verhalten ab, um festzustellen, ob es sich um ein Virus oder ein Rootkit handelt. **
-
Warum verweigern Dateien den Zugriff auf Rootkit- und Virenprüfung?
Dateien können den Zugriff auf Rootkit- und Virenprüfung aus verschiedenen Gründen verweigern. Ein möglicher Grund ist, dass die Datei von einem Rootkit oder Virus manipuliert wurde, um seine Entdeckung zu verhindern. Ein weiterer Grund könnte sein, dass die Datei durch eine Verschlüsselung oder andere Sicherheitsmechanismen geschützt ist, die den Zugriff auf sie erschweren oder verhindern. In einigen Fällen kann es auch sein, dass die Datei von einem legitimen Programm oder Systemprozess verwendet wird und daher nicht von der Prüfung erfasst werden kann. **
-
Was ist der Unterschied zwischen einer Backdoor und einem Rootkit?
Eine Backdoor ist eine Schwachstelle in einem Computersystem, die es einem Angreifer ermöglicht, unbefugten Zugriff zu erhalten. Ein Rootkit hingegen ist eine Art von Malware, die es einem Angreifer ermöglicht, Administratorrechte auf einem infizierten System zu erlangen und diese zu verbergen. Während eine Backdoor eine spezifische Schwachstelle ausnutzt, um Zugriff zu erhalten, ist ein Rootkit eine Art von Malware, die es einem Angreifer ermöglicht, das System zu kontrollieren und zu manipulieren. **
Ähnliche Suchbegriffe für Rootkit
-
Kann ein Virus, Trojaner, Keylogger, Bug, Rootkit oder sonst irgendetwas eine Neuinstallation überleben?
Ja, es ist möglich, dass ein Virus, Trojaner, Keylogger, Bug, Rootkit oder eine andere Art von Malware eine Neuinstallation überlebt. Dies kann geschehen, wenn die Malware in der Firmware des Geräts eingebettet ist oder sich in einem anderen Bereich des Systems versteckt, der bei einer Neuinstallation nicht berührt wird. Um sicherzustellen, dass das System vollständig gereinigt ist, ist es ratsam, eine umfassende Sicherheitsüberprüfung durchzuführen und gegebenenfalls spezialisierte Tools oder professionelle Hilfe in Anspruch zu nehmen. **
-
Wie wird die Tarnung und Unsichtbarkeit bei Stealth-Technologien umgesetzt?
Stealth-Technologien nutzen verschiedene Methoden wie Tarnung, Absorption von Radarwellen und Formgebung, um die Erkennung durch feindliche Sensoren zu minimieren. Durch spezielle Materialien, Beschichtungen und Formen wird das Radar zurückgestreut oder absorbiert, was die Signatur des Objekts verringert. Zudem können elektronische Gegenmaßnahmen eingesetzt werden, um die Ortung durch feindliche Radarsysteme zu stören. **
-
Wie wirkt sich ein Tarnanzug auf die Tarnung und Unsichtbarkeit im Gelände aus?
Ein Tarnanzug kann die Tarnung im Gelände verbessern, indem er die Konturen des Körpers bricht und die Farben an die Umgebung anpasst. Dadurch wird es schwieriger, vom Gegner entdeckt zu werden. Allerdings ist ein Tarnanzug keine Garantie für absolute Unsichtbarkeit und sollte mit anderen Tarnungstechniken kombiniert werden. **
-
Was ist das Geheimnis hinter dem Verschwinden der alten Schatzkarte?
Das Geheimnis hinter dem Verschwinden der alten Schatzkarte liegt in der Gier eines Schatzsuchers, der die Karte gestohlen hat, um den Schatz alleine zu finden. Er hat die Karte versteckt, um seine Konkurrenten auszuschalten und den Schatz für sich zu behalten. Letztendlich wird die Karte jedoch von einem mutigen Abenteurer entdeckt, der den Schatz findet und gerecht aufteilt. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.